1. La fisionomia del nuovo art. 25-vicies e i criteri d'imputazione
L'introduzione dell'articolo 25-vicies nel catalogo dei reati-presupposto non deve indurre nell'equivoco di ritenere configurabile una responsabilità oggettiva dell'ente per qualsiasi violazione formale del Regolamento europeo sull'intelligenza artificiale (l'AI Act, Regolamento UE 2024/1689) o per un isolato errore algoritmico. La responsabilità della persona giuridica sorge unicamente nel momento in cui uno dei reati-presupposto richiamati dalla norma – ovvero il delitto di cui all'articolo 437-bis del codice penale o quello di cui all'articolo 612-quater del codice penale – venga commesso da soggetti apicali o sottoposti nell'interesse o a vantaggio dell'ente stesso. Sotto il profilo dell'interesse o del vantaggio, l'interprete deve muoversi indagando la concreta dinamica della condotta. Nelle ipotesi di natura omissiva, ad esempio, l'ente può trarre un chiaro vantaggio in termini di risparmio di spesa sul versante dei controlli di sicurezza, di compressione dei costi di personale o di accelerazione commerciale per immettere tempestivamente il sistema sul mercato a scapito delle cautele necessarie. Nelle condotte commissive, come la diffusione illecita di contenuti sintetici, l'utilità economica si riflette nell'abbattimento dei costi di produzione o nel conseguimento di un indebito vantaggio competitivo. Per di più, la circostanza che l'attività tecnologica sia affidata a fornitori esterni non esclude automaticamente l'imputazione all'impresa committente, imponendo una rigorosa verifica del rapporto contrattuale e dei criteri stabiliti dall'articolo 5 del decreto legislativo 231 del 2001.
2. L'analisi dogmatica dei reati-presupposto: l'art. 437-bis e l'art. 612-quater c.p.
Il nuovo articolo 437-bis del codice penale, inserito dall'articolo 12 del decreto delegato, si colloca topograficamente tra i delitti contro l'incolumità pubblica. La norma si articola in quattro distinte ipotesi criminose che colpiscono l'omissione dolosa di misure tecniche di sicurezza o di sorveglianza umana nella filiera dei sistemi di intelligenza artificiale ad alto rischio, l'alterazione illecita di tali sistemi, l'omissione colposa qualificata da colpa grave e l'omissione intenzionale da parte dell'utilizzatore professionale, il cosiddetto deployer. Si tratta strutturalmente di un reato di pericolo concreto. Ciò significa che l'accertamento giudiziale non potrà esaurirsi nella mera constatazione di un malfunzionamento informatico o di una carenza documentale, ma richiederà la prova rigorosa di un nesso di derivazione causale tra l'omissione o l'alterazione e l'effettivo pericolo per la vita o l'incolumità pubblica o individuale. Particolare attenzione merita la previsione della colpa grave, che impone agli operatori del diritto di verificare con rigore la conoscibilità effettiva del rischio, i segnali d'allarme ignorati e la disponibilità di strumenti preventivi, rifuggendo da automatismi di responsabilità basati sul mero evento dannoso. L'ambito di operatività della norma circoscrive i sistemi "ad alto rischio" in coerenza con i criteri e i casi d'uso delineati dall'articolo 6 e dall'Allegato III del Regolamento UE 2024/1689, che spaziano dalla biometria alle infrastrutture critiche, dalla gestione del personale all'amministrazione della giustizia. Accanto a questa fattispecie, l'articolo 612-quater del codice penale sanziona la diffusione non consensuale di contenuti alterati o falsificati mediante intelligenza artificiale, capaci di indurre in inganno sulla loro genuinità e di arrecare un danno ingiusto. Per il tessuto imprenditoriale, i rischi si concentrano soprattutto nelle attività di marketing, nelle campagne promozionali, nella gestione della comunicazione aziendale e nei rapporti di lavoro, laddove si faccia ricorso a immagini, video o voci sintetiche di persone identificabili senza le debite autorizzazioni. Trattandosi di un reato istantaneo, l'azione preventiva deve necessariamente precedere la divulgazione del contenuto, poiché una rimozione postuma difficilmente potrà elidere il pregiudizio già verificatosi.
3. La mappatura dei settori esposti e l'esposizione al rischio operativo
La riforma non interessa in modo indistinto qualsiasi impresa che faccia uso di strumenti automatizzati, ma focalizza l'attenzione su contesti operativi ben definiti. Da un lato, il perimetro dell'articolo 437-bis c.p. coinvolge chi sviluppa, commercializza o utilizza professionalmente sistemi ad alto rischio; dall'altro, l'articolo 612-quater c.p. espone potenzialmente qualsiasi azienda attiva nella comunicazione e nella diffusione di contenuti. Tra i settori più esposti figurano indubbiamente i gestori di infrastrutture critiche e di servizi essenziali (quali reti idriche, energetiche o di trasporto), dove l'assenza di sorveglianza o la disattivazione di allarmi gestiti da algoritmi può generare pericoli per l'incolumità. Un secondo settore particolarmente sensibile è rappresentato dalle direzioni di risorse umane che impiegano sistemi di screening e di valutazione automatica dei candidati o dei dipendenti; in tali ambiti, decisioni algoritmiche non supervisionate che ignorino prescrizioni sanitarie o abilitazioni di sicurezza possono traslare la criticità sul piano della rilevanza penale. Infine, le imprese industriali e sanitarie che utilizzano dispositivi intelligenti come componenti di sicurezza, così come le agenzie di comunicazione e i broadcaster dediti alla produzione di contenuti generativi, completano la mappa dei soggetti chiamati ad intervenire con maggiore urgenza.
4. Metodologia del Risk Assessment e adeguamento organizzativo
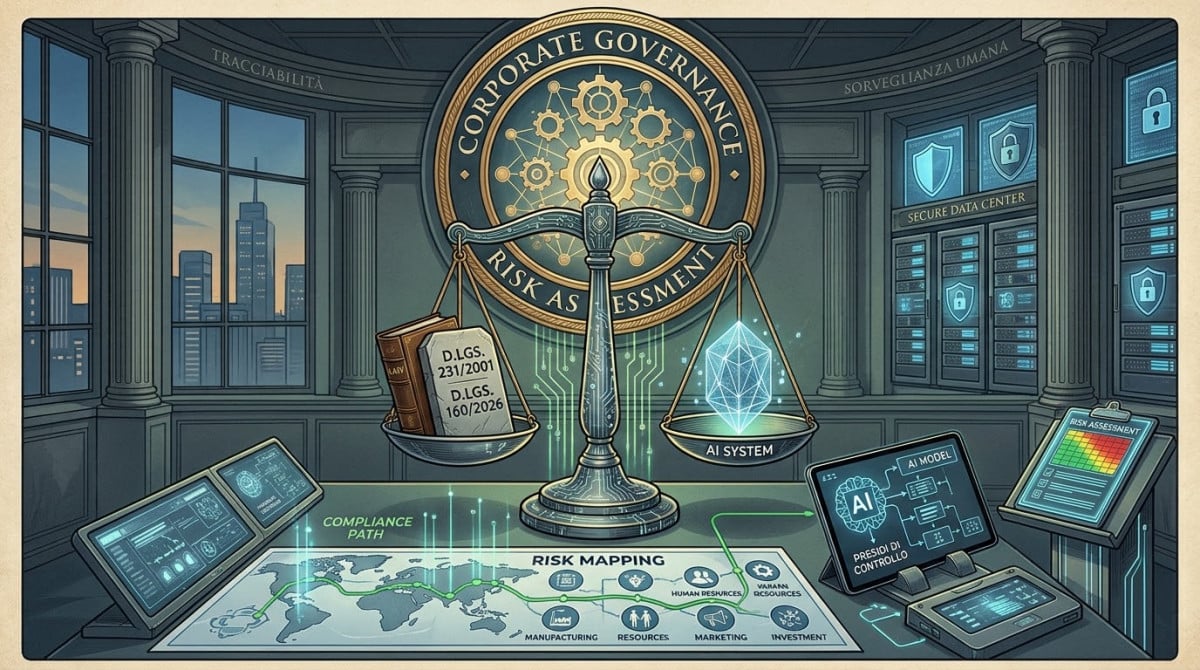
Il percorso di adeguamento del Modello 231 richiede, quale passaggio preliminare e ineludibile, un censimento rigoroso ed esteso di tutti i sistemi di intelligenza artificiale effettivamente operativi all'interno dell'organizzazione. Questa fase deve fare i conti con il fenomeno della cosiddetta Shadow AI, ossia l'adozione informale di applicativi tecnologici da parte dei singoli reparti operativi al di fuori dei canali di autorizzazione ufficiali gestiti dall'ICT o dall'area legale. La mappatura deve sfociare nella redazione di un registro dettagliato che dia conto della finalità effettiva di ogni strumento, del grado di autonomia decisionale, dei dati trattati e del ruolo rivestito dall'impresa nella catena del valore. Sulla base di tale ricognizione, il risk assessment deve compiere il salto logico dal mero rischio tecnologico al rischio-reato, analizzando cioè i processi aziendali in cui la condotta di un soggetto apicale o sottoposto potrebbe concretamente dar luogo alle fattispecie di reato nell'interesse dell'ente. Laddove l'analisi non individui sistemi ad alto rischio o attività esposte all'articolo 437-bis c.p., l'esito andrà formalmente documentato e motivato all'interno della valutazione del rischio, sebbene resti ferma la necessità di verificare separatamente i profili legati alla produzione di contenuti sintetici ex articolo 612-quater c.p..
5. I presidi di controllo e la governance della sorveglianza umana
I presidi organizzativi e procedurali da introdurre devono riflettere la specificità dei processi aziendali. Un pilastro fondamentale è rappresentato dall'individuazione formale di un responsabile interno per ciascun sistema ad alto rischio, corredato da poteri effettivi di intervento e dalla facoltà di disporre l'arresto o la correzione immediata del sistema, il cosiddetto blocco d'emergenza. La sorveglianza umana non può ridursi a una mera sottoscrizione formale a valle di un processo automatizzato; l'operatore preposto deve possedere le competenze adeguate per comprendere i limiti del modello, riconoscere output anomali e scongiurare il pericolo dell'accettazione acritica della decisione algoritmica, fenomeno noto come automation bias. Altrettanto rilevante risulta la regolamentazione dei processi di modifica e aggiornamento dei sistemi (change management), i quali devono essere sottoposti a rigorose procedure di autorizzazione, test in ambienti isolati e validazione preventiva. Nel campo della comunicazione e del marketing, l'adozione di protocolli specifici deve imporre la verifica preventiva della provenienza dei materiali, l'acquisizione di un consenso documentato e specifico per la clonazione vocale o la manipolazione dell'immagine, e il vaglio preventivo della funzione legale prima di procedere alla diffusione esterna. Infine, la catena di fornitura deve essere disciplinata mediante clausole contrattuali che impongano ai fornitori obblighi di trasparenza, cooperazione in caso di incidenti e diritti di audit, ricordando tuttavia che le garanzie contrattuali o le manleve non possono in alcun modo sostituire i controlli interni né trasferire la responsabilità dell'ente.
6. L'autonomia della responsabilità dell'ente e il ruolo dell'Organismo di Vigilanza
Il sistema delineato dal decreto legislativo 231 del 2001, confermato anche in questo contesto, poggia sul principio dell'autonomia della responsabilità dell'ente sancito dall'articolo 8, ai sensi del quale la responsabilità sussiste anche quando l'autore del reato non sia stato identificato o non sia imputabile. Nei complessi ecosistemi basati sull'intelligenza artificiale, in cui la progettazione, la manutenzione e l'utilizzo sono frammentati tra una pluralità di soggetti, la mancata identificazione del singolo autore materiale non libera l'impresa da responsabilità, qualora venga accertata una lacuna organizzativa o un difetto nei presidi di controllo. In questo scenario, l'Organismo di Vigilanza (OdV) assume una funzione centrale di controllo sull'effettività del modello. Per svolgere tale compito in modo efficace, l'OdV deve ricevere flussi informativi periodici e strutturati concernenti l'aggiornamento del registro dei sistemi, le anomalie riscontrate, gli esiti delle prove di arresto e le azioni correttive intraprese. Qualora l'organismo non disponga al proprio interno di competenze specialistiche in materia di data science e intelligenza artificiale, l'ente è tenuto a stanziare risorse adeguate nel budget annuale per consentire all'OdV di avvalersi di consulenti tecnici esterni indipendenti, preservando in tal modo la terzietà della funzione di vigilanza rispetto alla gestione operativa dei sistemi.